Baklyset Due Diligence · For M&A-advokater og oppkjøpsteam
Hva ligger ute om selskapet? Se det før dere signerer.
Baklyset Due Diligence er en passiv, ekstern kartlegging av selskapet dere vurderer å kjøpe: det en motpart kan se utenfra, og som ikke ligger i datarommet. Kartleggingen kobler seg ikke til selskapets servere; alt hentes fra offentlige kilder og tredjeparter. Innen 24 timer har dere funnene sortert etter hva de betyr for avtalen, spørsmål til selger og en rapport til datarommet.
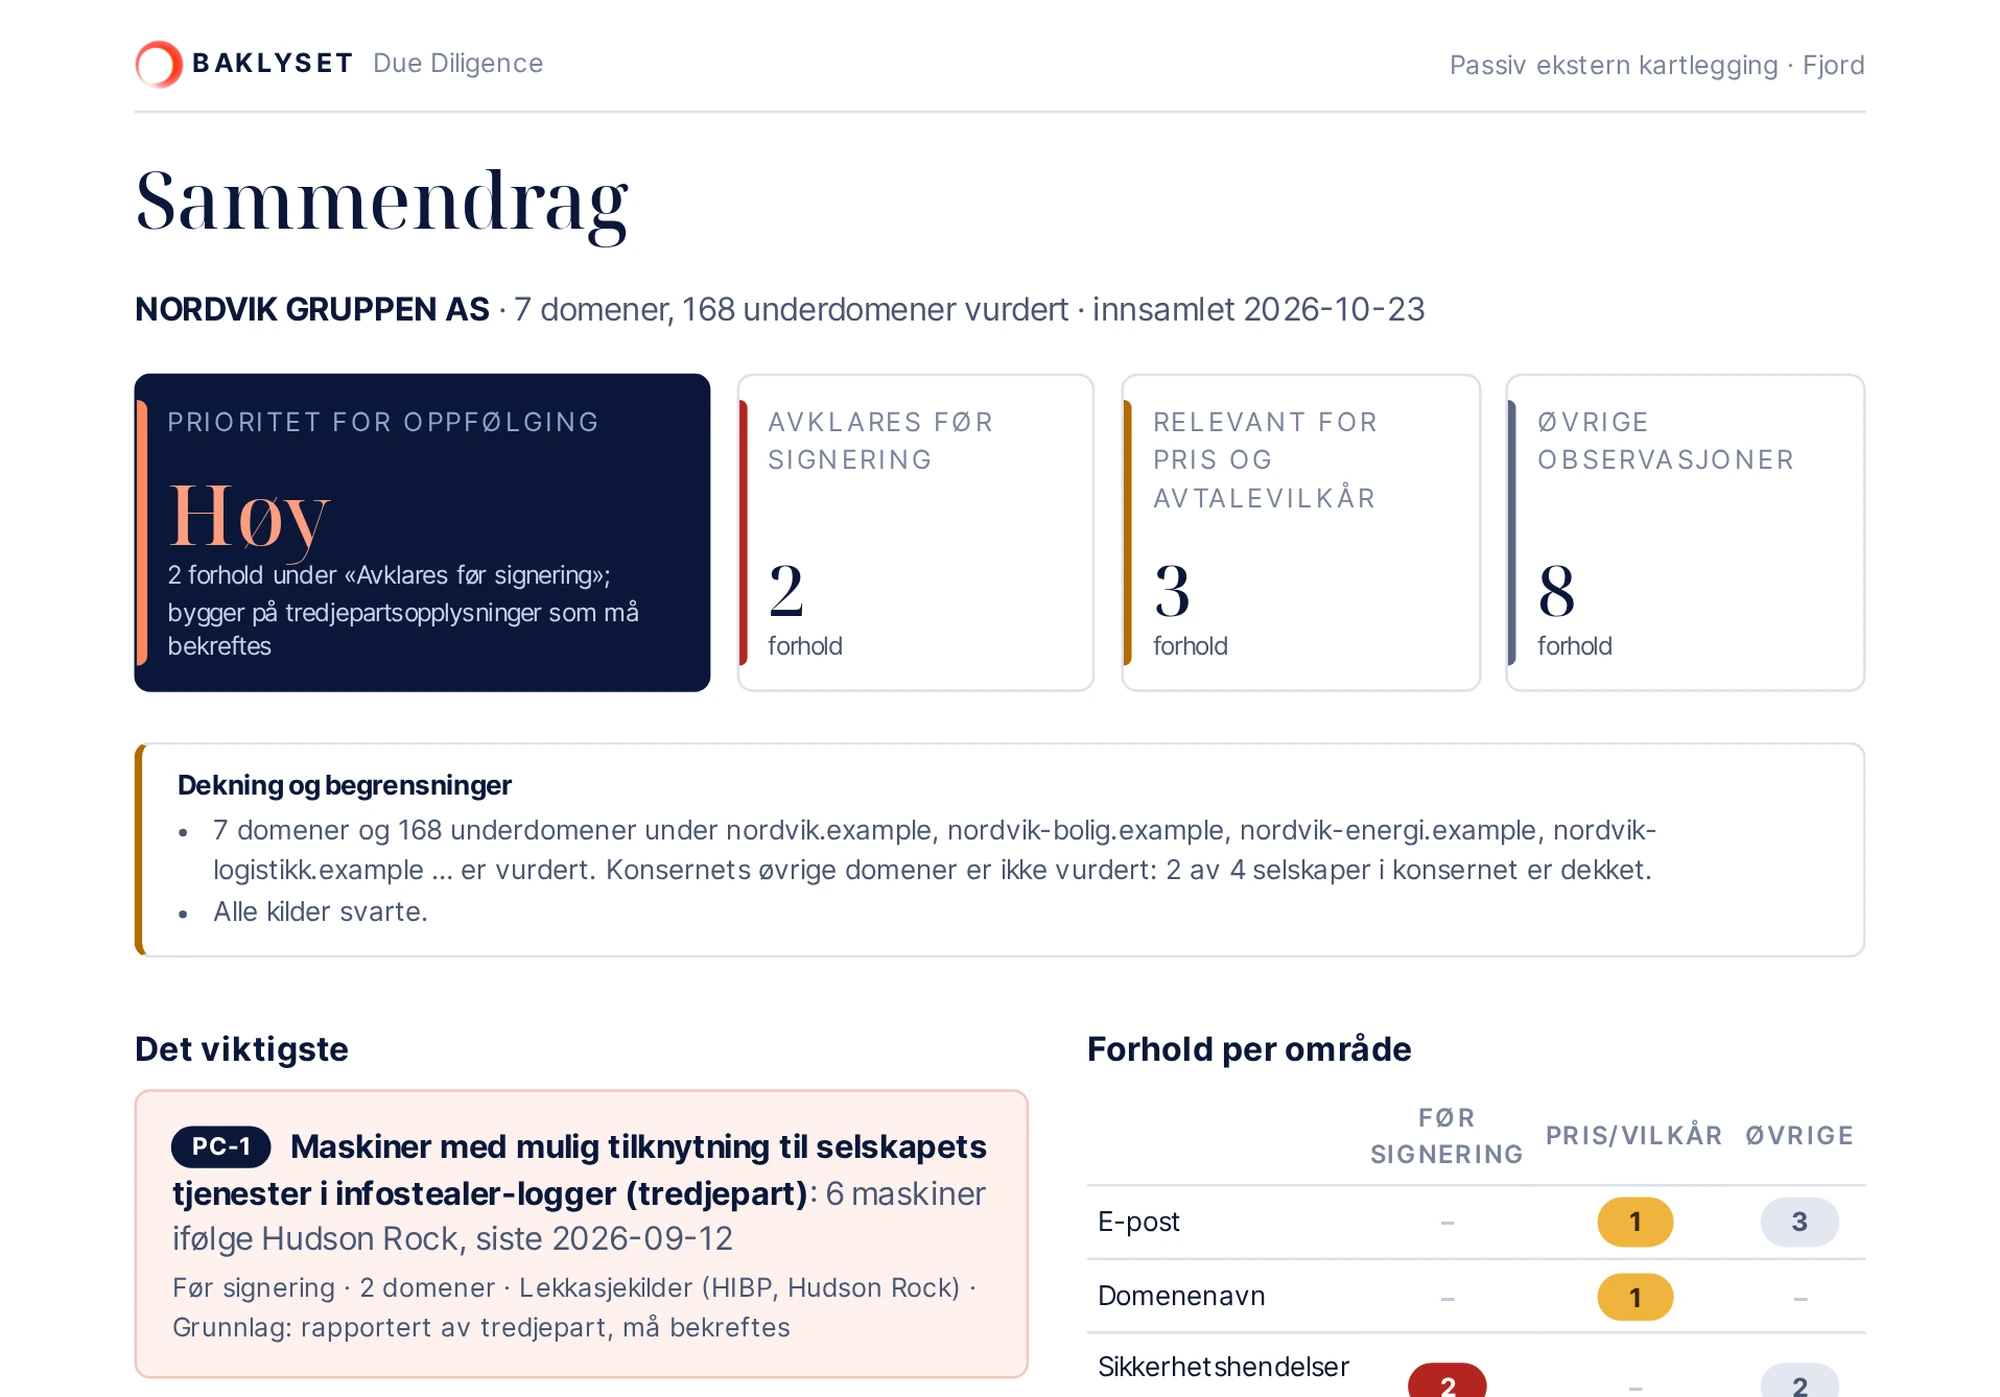
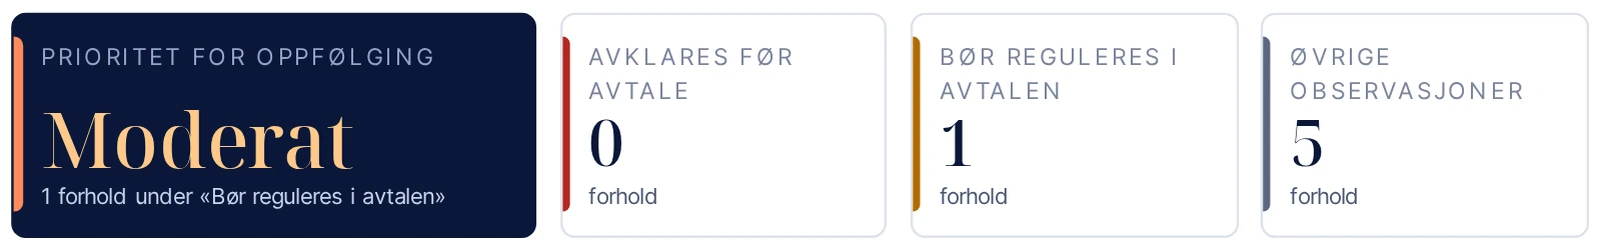
(åpne større bilde)FIG. 01 Sammendragssiden i rapporten, slik dere får den. Demonstrasjonssaken «Fjord»: Nordvik Gruppen AS, et oppdiktet konsern med domener under .example.
Hvorfor
Alt er offentlig. Ingenting av det ligger i datarommet.
Før en signatur vil en kjøper vite hva omverdenen kan se av selskapet: domenene det drifter, e-posten som kan forfalskes i dets navn, sertifikatene det har latt gå ut, de ansattes pålogginger som sirkulerer i kriminelle logger, hendelsen lokalavisen skrev om for to år siden.
PC-1 infostealer machines=6 last=2026-09-12 must be confirmed
Funn som kan siteres
Hvert funn plasseres etter hva det betyr for avtalen, ikke etter teknisk hastegrad, og får et nummer som er det samme i rapporten, spørsmålslisten og vedlegget til kjøpsavtalen.
seller: fixed 2026-10-02 · run 2026-10-09: still seen
Selgers svar vurdert mot det kjøringen ser
Spørsmålene går til selger i Excel. Svarene lastes opp og vurderes mot funnene, runde for runde, og en ny kjøring før closing viser hva som er borte og hva som fortsatt er der.
run.json sha256 9f1e…c04a · manifest signed ed25519
Bevis som tåler datarommet
Hele kjøringen som data, med sjekksum som også står i rapporten og et manifest signert av deres instans. Rapporten sier selv hva den ikke viser, også når en kilde ikke svarte.
Hva som kartlegges
Det en motpart kan se utenfra, uten å røre noe
Omfang fra BrønnøysundregistreneRegistrert hjemmeside og e-postdomene, konsernselskaper, sertifikater i selskapets navn og navnet under andre vanlige toppdomener der registeret sier det er registrert. Hvert forslag har sin begrunnelse; en person hos dere bekrefter, og bekreftelsen loggføres med hvem og når. Navn dere oppgir selv, tas alltid med.
Domener, e-post og sertifikaterUtløp, registrarlås, SPF/DKIM/DMARC, sertifikater fra åpne logger, navn som kan overtas av andre, og porter fra Shodans indeks, som spørsmål til selger, ikke bekreftede funn.
Lekkasjer, bare som tallOm domenet selv har vært rammet av en kjent lekkasje, og hvor mange infiserte maskiner som har lagret pålogging til selskapets tjenester, med datoer og skadevarefamilier. Ingen adresser, navn eller passord hentes.
Offentlig omtaleHendelser og tilsynsvedtak i nyheter og på nett, vurdert av KI for om de gjelder selskapet, og gjengitt som én nøytral setning per hendelse, uten navn på personer, med kilde, dato og lenke. Et mislykket søk rapporteres som det, aldri som «ingenting funnet».
KonsernselskaperDatterselskaper fra konsernregisteret foreslås med sine registrerte hjemmesider. Dere tar inn eller holder utenfor, og rapporten sier hvilke selskaper som ikke er dekket, så ingen leser stillhet som rent rulleblad.
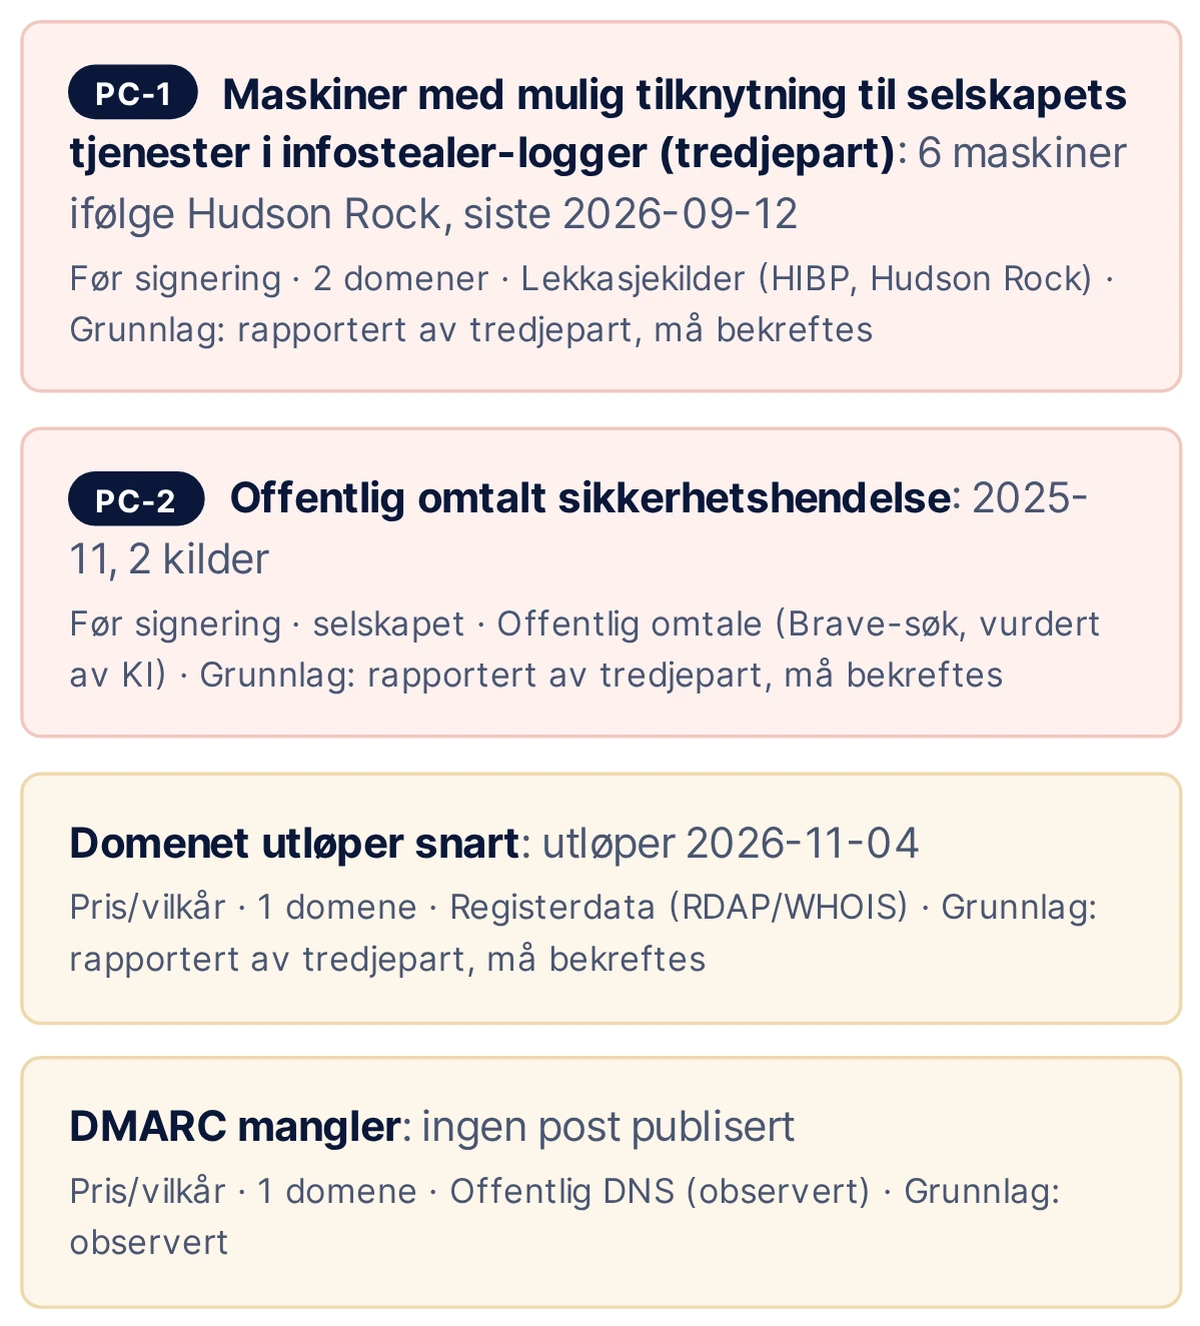
(åpne større bilde)FIG. 02 «Det viktigste» fra samme rapport. Hvert funn har nøytrale spørsmål til selger og sitt garantiområde.
Avklares før signering
Forhold som kan påvirke om, eller på hvilke vilkår, avtalen bør inngås. Nummerert PC-1PC-2 og så videre, så de kan siteres i forhandlingen.
Relevant for pris og avtalevilkår
Grunnlag for garantier, eventuell prisjustering og 100-dagersplanen. Hvert forhold har sitt garantiområde: e-postsikkerhet, domenenavn, sikkerhetshendelser og personvern, IT-systemer og sårbarheter, drift og kontinuitet.
Øvrige observasjoner
Det som bør være kjent, men ikke bør styre forhandlingen. Alt med kilde og tidspunkt. Nivået følger regler en advokat kan forsvare: et utløpende domene er før signering bare når det er bekreftet i bruk, og en omtalt hendelse bare når den er datert, nylig og vurdert med sikkerhet.
I transaksjonen
Fra første vurdering til closing
1
Opprett saken
Organisasjonsnummer, kodenavn, formål og språk. Omfanget foreslås fra Enhetsregisteret; dere bekrefter og tar inn eller holder konsernselskaper utenfor.
2
Innen 24 timer
Kartleggingen venter på sertifikatloggene, høyst 20 timer, og ser så på navnene. Den som startet den, får e-post når den er ferdig, med kodenavn og lenke, aldri selskapets navn.
3
Rapport og spørsmål
PDF og Word på sakens språk, norsk eller engelsk. Spørsmålslisten i Excel går til selger.
4
Selgers svar
Last opp den utfylte listen. Hvert svar vurderes mot funnene, først etter regel, så av KI for svar i ord, runde for runde.
5
Signering og closing
Ny kjøring før closing sammenlignes med grunnlaget dere velger, for eksempel signeringen. Vedlegg til SPA og datarompakke.
Leveransene
Det et oppkjøpsteam trenger, ferdig til bruk
fjord-rapport-2026-10-09.pdf · .docx · nb
Rapporten, PDF og Word
En A4-rapport med kodenavn og prioritet for oppfølging på forsiden, et sammendrag med nøkkeltall og matrise over forhold per område, funnene som kort med spørsmål til selger, offentlig omtale, e-postsikkerhet per domene, lekkasjer, leverandører med andel etablert i USA, indekserte tjenester, planen, omfanget, metoden og hva kartleggingen ikke viser. Det samme i Word, redigerbart.
Hvert funn har nøytrale spørsmål til selger. Listen lastes ned som Excel, med garantiområde, detaljer, data og kilde. Den utfylte listen lastes opp igjen: hvert svar sammenlignes med funnene, og listen kommer tilbake vurdert. Åpne spørsmål, ubesvart eller motsagt mens funnet fortsatt sees, går inn i rapportene.
closing update new=1 gone=3 still seen=2 vs. run 2026-10-09
Oppdatering ved closing
Nytt, ikke lenger sett og fortsatt sett siden signering, koblet mot selgers siste svar: «selger oppgir fikset, kjøringen ser det fortsatt». Med lekkasjetall da og nå, de åpne spørsmålene og kjøringens hull. En påminnelse går til sakens medlemmer en uke før closing-datoen dere setter.
Én side til bruk som bilag til SPA: forholdene før signering og for pris og vilkår, PC-nummer først, hvert med garantiområde, nivå og én linje grunnlag, og én linje med kjøringens dato, saken og sjekksummen. Ingen metodetekst. PDF og Word.
Hele kjøringen som data, med tidspunktet hver kilde ble spurt. Sjekksummen (SHA-256) står i rapporten, og manifestet er signert (Ed25519) av deres instans; nøkkelens fingeravtrykk står i rapportens metodedel. Signaturen beskytter pakkens integritet, ikke sannheten i tredjepartsdataene. Datarompakken samler rapport, spørsmålsliste, bevis og closing-oppdatering i én zip med signert innholdsfortegnelse.
Inntil åtte saker i én sammenligning, på siden og som liggende PDF: omfang og hull, risiko og forhold per nivå, e-postsikkerhet per protokoll, andel leverandører i USA, kjente lekkasjer og infiserte maskiner. Med varsel når omfanget er for ulikt til å sammenlignes.
Hvert funn merkes med det punktet i NIS2 artikkel 21(2) det er bevis mot, og rapporten antyder ut fra næringskoder og antall ansatte om selskapet trolig omfattes av digitalsikkerhetsloven. En indikasjon, merket «bekreftes av advokat», som sier hva den ikke har vurdert.
case Fjord members=3 · access granted: logged · cover: code name only
Konfidensielt med kodenavn
Forsiden og hver e-post omtaler saken med kodenavnet. En sak er synlig bare for medlemmene og instansens administratorer; for alle andre finnes den ikke. Hver tildeling av tilgang loggføres, og loggen er for administratorer.
method: proposals from brreg reached 2 of 5 domains · gaps: 1 source timed out
Ærlig om grensene
Listen over hva kartleggingen ikke viser, er en del av leveransen: at alle domener er funnet, at tredjepartsdata er riktige, og det bare dokumenter, intervjuer og en teknisk gjennomgang med selskapets samtykke kan svare på. En kjøring som ikke ble ferdig, sier det i metoden som et hull.
IT-revisjon
Klientens IT sett utenfra, ordnet etter ITGC-område
For eksterne revisorer og internrevisjon. Med formålet «IT-revisjon» får den samme passive kartleggingen en egen del om generelle IT-kontroller, et arbeidspapir i Excel og en handlingsplan til klienten, lagt opp for revisjonsdokumentasjonen.
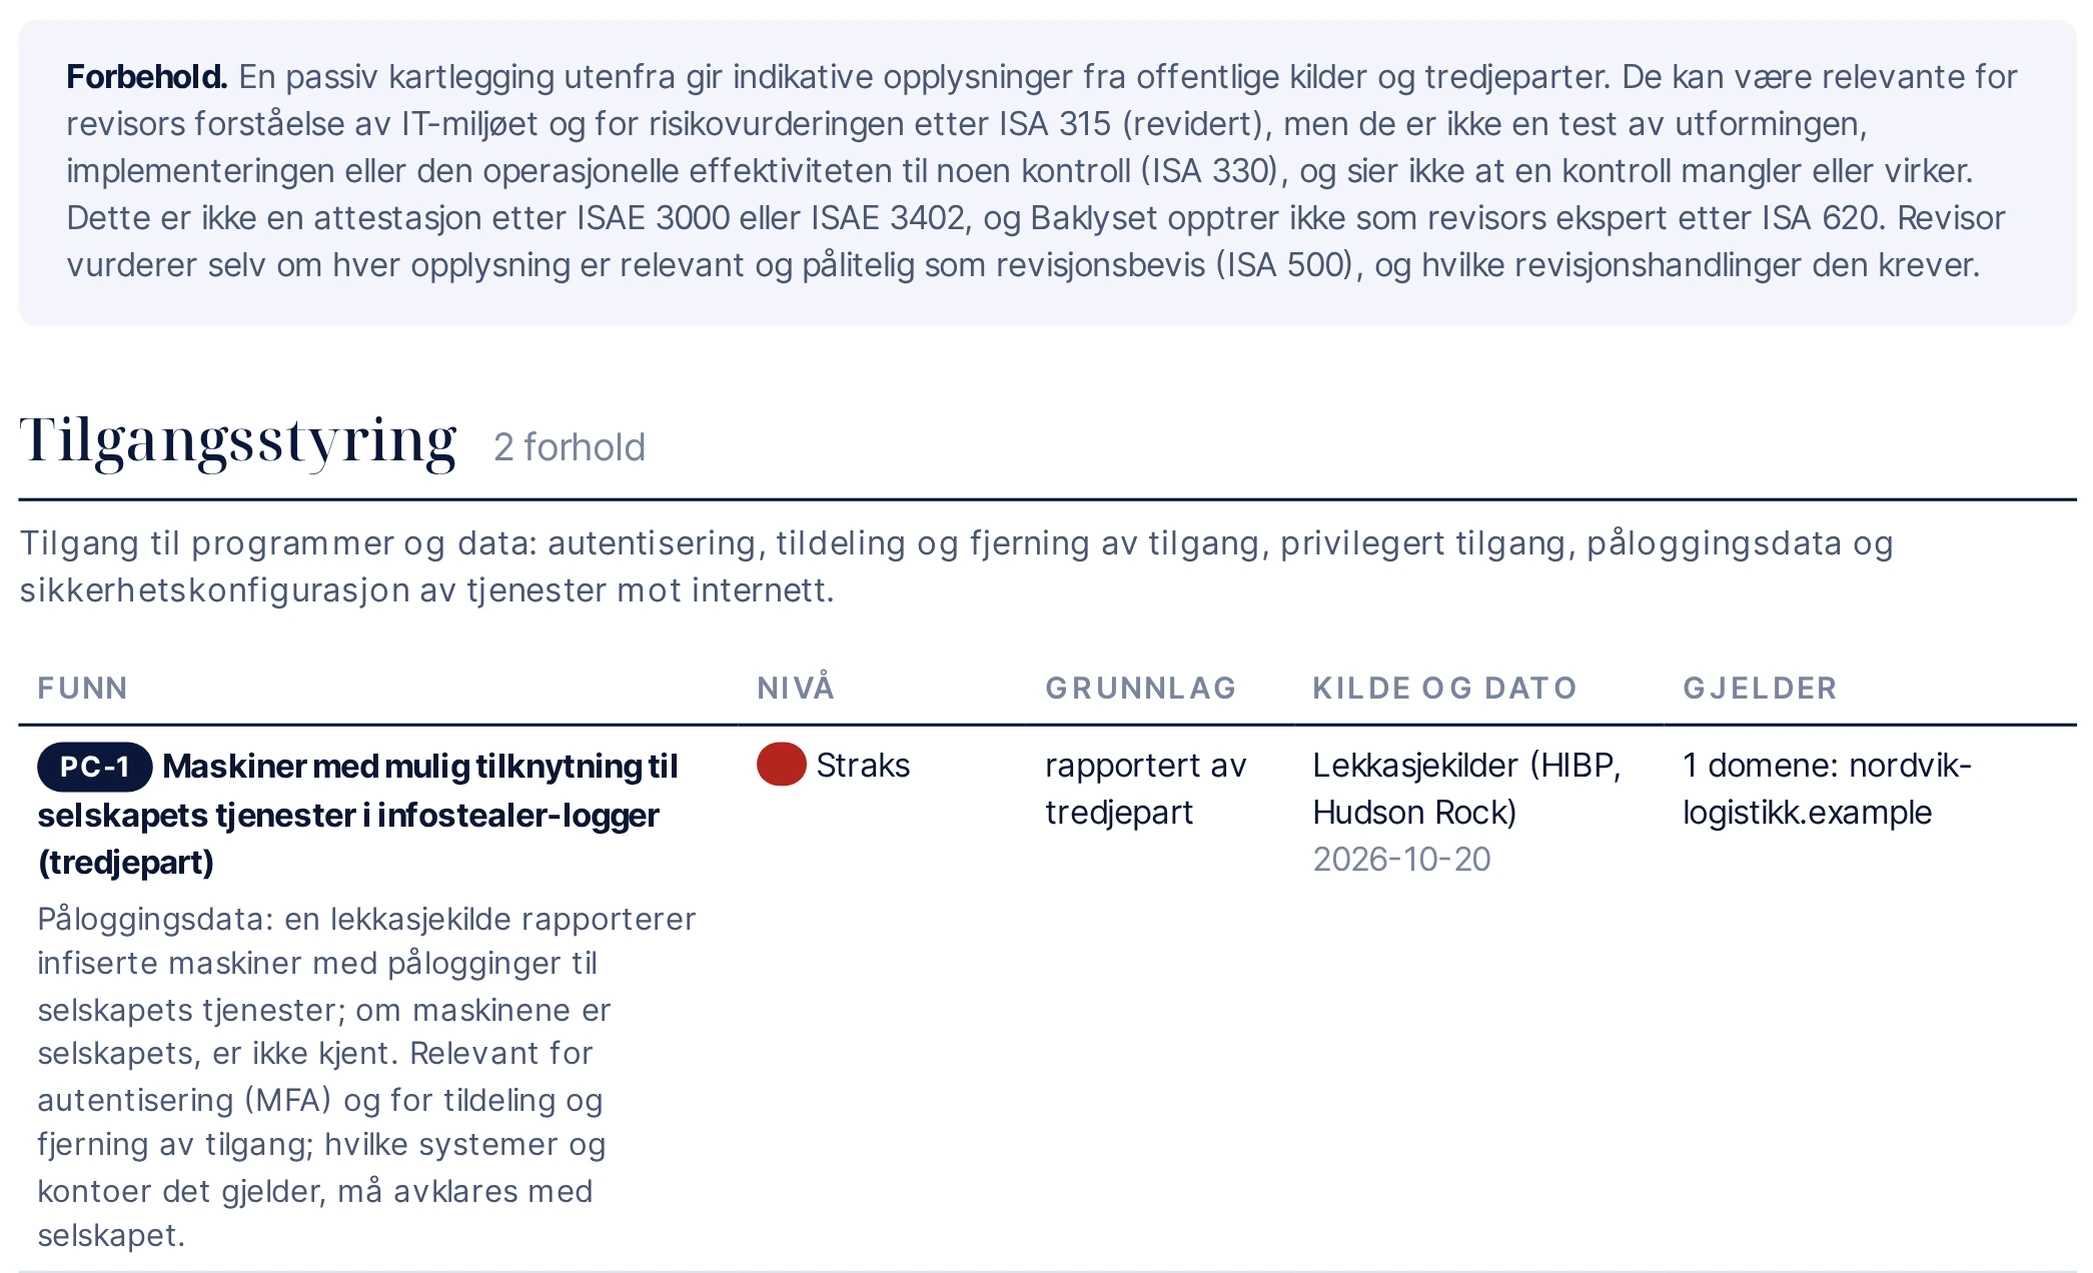
(åpne større bilde)FIG. 03 Rapportens avsnitt «Generelle IT-kontroller»: forbeholdet og det første området. Demonstrasjonssaken «Losen»: Nordvik Logistikk AS, oppdiktet, med domener under .example.
Områdene slik ISA 315 (revidert) deler dem inn
Tilgangsstyring, endringshåndtering, IT-drift og tjenesteleverandører (ISA 402). Hver sjekk hører til ett område, eller til «ikke et ITGC-område», med en kort begrunnelse ved funnet. Et tomt område betyr «ingen indikasjon utenfra», aldri «godkjent».
Hvert funn med grunnlag, kilde og dato
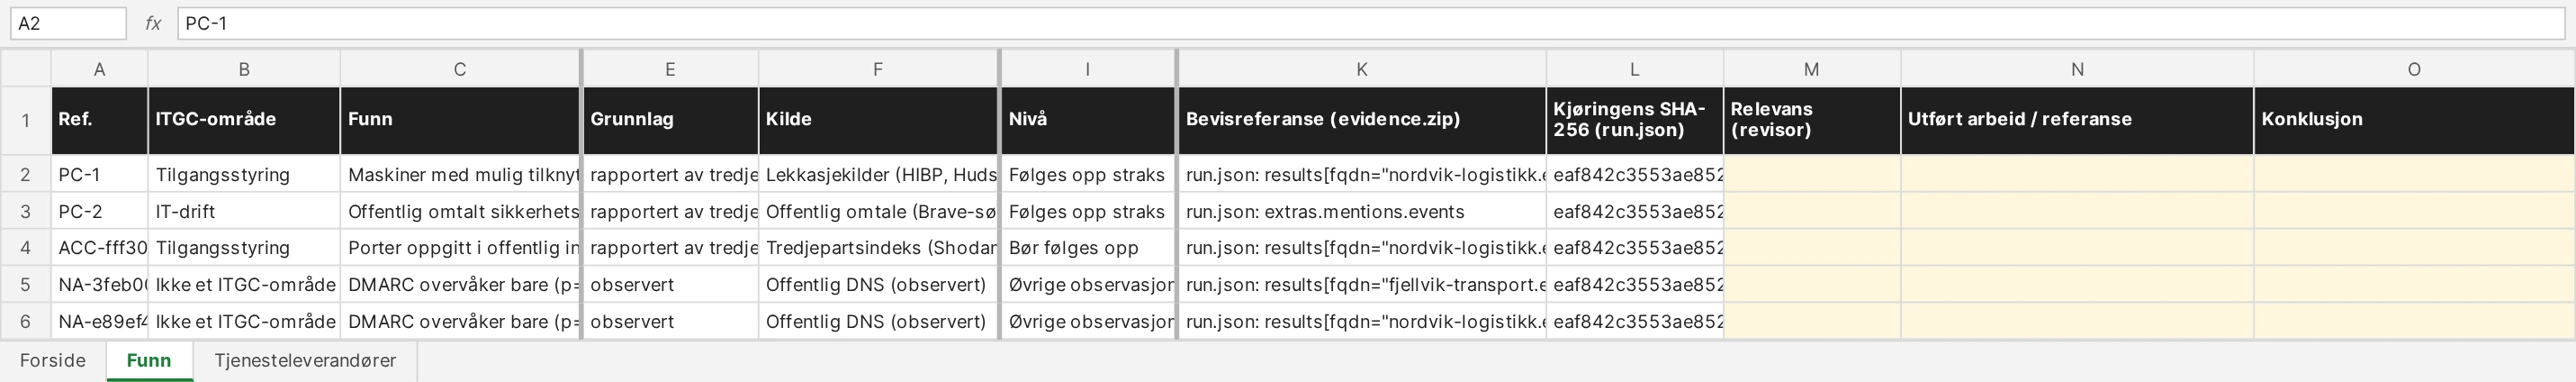
Hver rad sier om forholdet er observert i offentlig DNS, rapportert av tredjepart, eller utledet og må bekreftes, med kilde og kildedato og en bevisreferanse inn i den signerte bevispakken.
Arbeidspapir i Excel
Forside med klient, omfang, metode, forbehold, kjøringens SHA-256 og signeringsnøkkelens fingeravtrykk. Én rad per funn per navn: referanse, område, observasjon, grunnlag, kilde, nivå og bevisreferanse, og et eget ark for tjenesteleverandører. Relevans, utført arbeid og konklusjon er revisors egne kolonner. Bare tekst, ingen formler.
Indikativt, ikke en test av kontroller
Relevant for forståelsen av IT-miljøet og risikovurderingen etter ISA 315 (revidert); ikke en test av utformingen, implementeringen eller effektiviteten til noen kontroll (ISA 330), og ikke en attestasjon etter ISAE 3000 eller 3402. Revisor vurderer selv relevans og pålitelighet som revisjonsbevis. Utvidet innsamling, der nettsidene besøkes som en vanlig besøkende ville gjort, finnes bare her og bare når selskapet som revideres har samtykket; fortsatt ingen portskanning og ingen stisøk.
(åpne større bilde)FIG. 04 Arbeidspapirets funnark, de første radene. De gule kolonnene er revisors egne.
Demonstrasjonssaken «Losen» viser en IT-revisjon på norsk, med rapport, arbeidspapir og bevispakke. Be om å få se den.
Leverandøroppfølging
Leverandørene, fra én liste, hvert år
For den som svarer for leverandørkjeden etter NIS2 artikkel 21(2)(d) og DORA. Samme kartlegging av hver leverandør, med nivåer og plan for en avtale: avklares før avtale, bør reguleres i avtalen, øvrige observasjoner.
Én liste, én sak per leverandør
Listen lastes opp som CSV eller Excel med organisasjonsnumre. Hvert nummer kontrolleres og slås opp i Enhetsregisteret, og hver leverandør får sin egen sak. Bare det selskapet selv har registrert, hjemmeside og e-postdomene, bekreftes uten en person; alt annet foreslås for gjennomgang. Porteføljesiden viser prioritet, forhold per nivå, siste kjøring og neste, og kan lastes ned som Excel.
Ny kjøring hvert år, saken varer 400 dager
En leverandørsak varer 400 dager som standard og kjøres på nytt etter et år, så den overlever den årlige kjøringen. Rapporten viser hva som er nytt, utbedret, ikke lenger observert og fortsatt sett siden sist, og om omfanget er endret.
Inntil åtte leverandører side om side
Omfang og hull, prioritet og forhold per nivå, e-postsikkerhet per protokoll, andelen av leverandørens egne leverandører som er etablert i USA, kjente lekkasjer og infiserte maskiner, på siden og som liggende PDF. Med varsel når omfanget er for ulikt til å sammenlignes.
Spørsmål til leverandøren, krav i avtalen
Hvert funn har nøytrale spørsmål til leverandøren, i Excel; svarene lastes opp og vurderes mot funnene. Planen er avtalekravene: det som bør avklares før avtalen inngås eller fornyes, og det som hører hjemme i avtalen eller databehandleravtalen.
(åpne større bilde)FIG. 05 Sammendraget i en leverandørsak, med nivånavnene for en avtale. Demonstrasjonssaken «Havbris»: Havbris Energi AS, oppdiktet, med domene under .example.
Demonstrasjonssaken «Havbris» viser en leverandørvurdering på engelsk. Den løpende oppfølgingen av nøkkelleverandørene, dag for dag og med nyheter om dem, ligger i Baklyset Assurance.
Slik jobber vi
Passivt, og bare passivt
Ingenting sendes til selskapets servere
Ingen oppslag på nettsidene, ingen TLS-oppkobling, ingen portskanning, ingen stisøk, ingen gjetting av vertsnavn. Sertifikater leses fra åpne logger, porter fra Shodans indeks, DNS fra offentlige resolvere, som ved behov spør selskapets navnetjenere, slik de gjør for enhver nettleser. Det er det ene stedet et spor ikke helt kan utelukkes. Aktive sjekker finnes ikke i en oppkjøps- eller leverandørsak; det er ingenting å slå på ved en feil.
Et blikk utenfra, ikke en konklusjon
Rapporten beskriver hva offentlige kilder viste på oppgitte tidspunkter. Den er ikke juridisk rådgivning, ikke en penetrasjonstest, ikke en sårbarhetsskanning og ikke en bekreftende due diligence. Den lages automatisk på kundens instruks, uten manuell gjennomgang, er bare for kunden, og sier det selv på forsiden. Ingen hos Baklyset vurderer saken.
about: automatic · customer only · not legal advice
Hvor dataene behandles
Saken lagres på Baklysets server i Norge. Hver kunde får sin egen instans, adskilt fra alle andre kunder, og saken er synlig bare for sakens medlemmer og administratorer. Søk og vurdering bruker Brave Search og Anthropic (Claude) i USA: Brave får selskapets navn med søkeordene og organisasjonsnummeret; Claude får søkeresultatene, selskapets registerdata og domener, navnene på konsernselskapene dere tok med, funnene og selgers svar når dere laster dem opp. Ingen av dem får vite hvem kunden er. Øvrige kilder får bare domenenavn, IP-adresser eller det registrerte navnet. Databehandleravtalen og tillegget for Due Diligence beskriver dette.
Hver sak har en sluttdato, 90 dager som standard for et oppkjøp og høyst to år fram, som dere kan endre. Den dagen slettes saken med omfang, kjøringer og selgers svar, og loggen viser det. En administrator kan slette en sak når som helst. Faktureringsgrunnlaget som blir igjen, viser bare sakens kodenavn, aldri selskapets navn.
case Fjord ends 2027-01-18 → deleted, logged
Ingen personer
Setningene om offentlig omtale navngir ingen. Lekkasjedata er bare tall. Det som er igjen, er det offentlig DNS og registre selv publiserer, som en registrant eller en DMARC-rapportadresse. Et enkeltpersonforetak søkes ikke opp i offentlig omtale, siden navnet er eierens.
breach lookup domain=nordvik.example persons=none
Bygget på erfaring fra revisjoner
Sjekkene kommer fra de eksterne sikkerhetsrevisjonene Baklyset har gjort, og kjøres her i passiv modus: det bare en oppkobling kunne fortalt, merkes som ikke vurdert i stedet for å gjettes.
tls_version not assessed (passive)
Spørsmål og svar
Det folk pleier å spørre om
Vil målselskapet merke det?
Ikke fra oss direkte: ingenting sendes til serverne deres. Forbeholdet er DNS. En offentlig resolver uten svar i hurtigbufferen spør selskapets navnetjenere, slik den gjør for hver nettleser og e-postserver i verden, og spørsmålene er de vanlige. Kartleggingen skiller seg ikke fra vanlig trafikk, men vi garanterer ikke at den er usynlig.
Er dette en penetrasjonstest eller en sårbarhetsskanning?
Nei. Det er blikket utenfra: det offentlige kilder og indekser viser. Porter og programvare kommer fra en offentlig indeks og er spørsmål til selger, ikke bekreftede funn. En teknisk gjennomgang med selskapets samtykke hører hjemme i en bekreftende due diligence, og rapporten sier det.
Er NIS2-indikasjonen juridisk rådgivning?
Nei. Den er en indikasjon fra næringskoder og antall ansatte, merket «bekreftes av advokat», og rapporten lister hva den ikke har vurdert: omsetning, balanse, konsernselskaper utenfor Norge, om tjenester tilbys i Norge eller EØS, utpeking av en myndighet.
Ja. Demonstrasjonssaken «Fjord» kjører produktet på Nordvik Gruppen AS, et oppdiktet konsern med domener under .example, med to kjøringer å sammenligne, rapporten på norsk, spørsmålslisten, vedlegget og datarompakken. Saken «Havbris» viser en leverandørvurdering på engelsk, og «Losen» en IT-revisjon. Ta kontakt, så viser vi dem fram.
Hva koster det?
Ta kontakt, så finner vi ut av det sammen. Bruken måles per sak, med kodenavn, aldri selskapets navn.
Se målselskapet slik en motpart ser det
Dere får en egen instans og kjører sakene selv, direkte fra Baklyset eller gjennom en partner. Ta kontakt, så viser vi demonstrasjonssaken og hvordan en sak legges opp. Ingen tilganger, ingenting å installere, og ingen kontakt med målselskapet.
Advokatfirmaer, revisjonsselskaper, rådgivere og IT-driftsleverandører kan tilby Baklyset Due Diligence som en del av egne tjenester. Skriv til post@baklyset.no om dere vil bli partner.